Ngày 29/9/2026, OpenAI công bố dots: các agent luôn bật, mỗi agent có một máy tính đám mây riêng, chạy trên GPT‑6 Astra, kết nối với hơn bốn nghìn ứng dụng thông qua hệ sinh thái plugin và có mặt trong ChatGPT, Slack lẫn Teams.
Phần mô tả khả năng thì khá quen thuộc với bất kỳ ai đã theo dõi lĩnh vực này trong năm vừa qua. Phần ít được nhắc đến hơn — và theo chúng tôi, mới thực sự đáng đọc đối với doanh nghiệp — nằm trong tài liệu an toàn đi kèm: bộ luật quy định một agent được phép làm gì mà không cần hỏi và những việc gì bắt buộc phải xin phép.
Dots là gì
- Agent luôn bật, tiếp tục chạy giữa các lần trò chuyện thay vì kết thúc theo từng phiên.
- Mỗi agent có một máy tính đám mây và trình duyệt riêng; người dùng có thể mở ra để theo dõi quá trình làm việc.
- Kết nối với các ứng dụng đã được cấp quyền; người dùng cũng có thể cho phép agent sử dụng máy tính cá nhân.
- Khi không được giao việc, agent có thể tự chạy “nghiên cứu chủ động” ở chế độ nền để tìm những việc mà nó có thể hỗ trợ.
- Dành cho gói Pro, Business Premium và phiên bản beta dành cho Enterprise khi được quản trị viên bật.
Bốn mức quyền hành động
Thay vì để mô hình tự cân nhắc trong từng tình huống, OpenAI phân loại sẵn các hành động thành bốn mức. Mức nào cũng có thể được siết chặt hơn bằng Custom Rules, nhưng không thể được nới lỏng: theo tài liệu, sự phê duyệt của người dùng không thể ghi đè các yêu cầu an toàn cốt lõi.
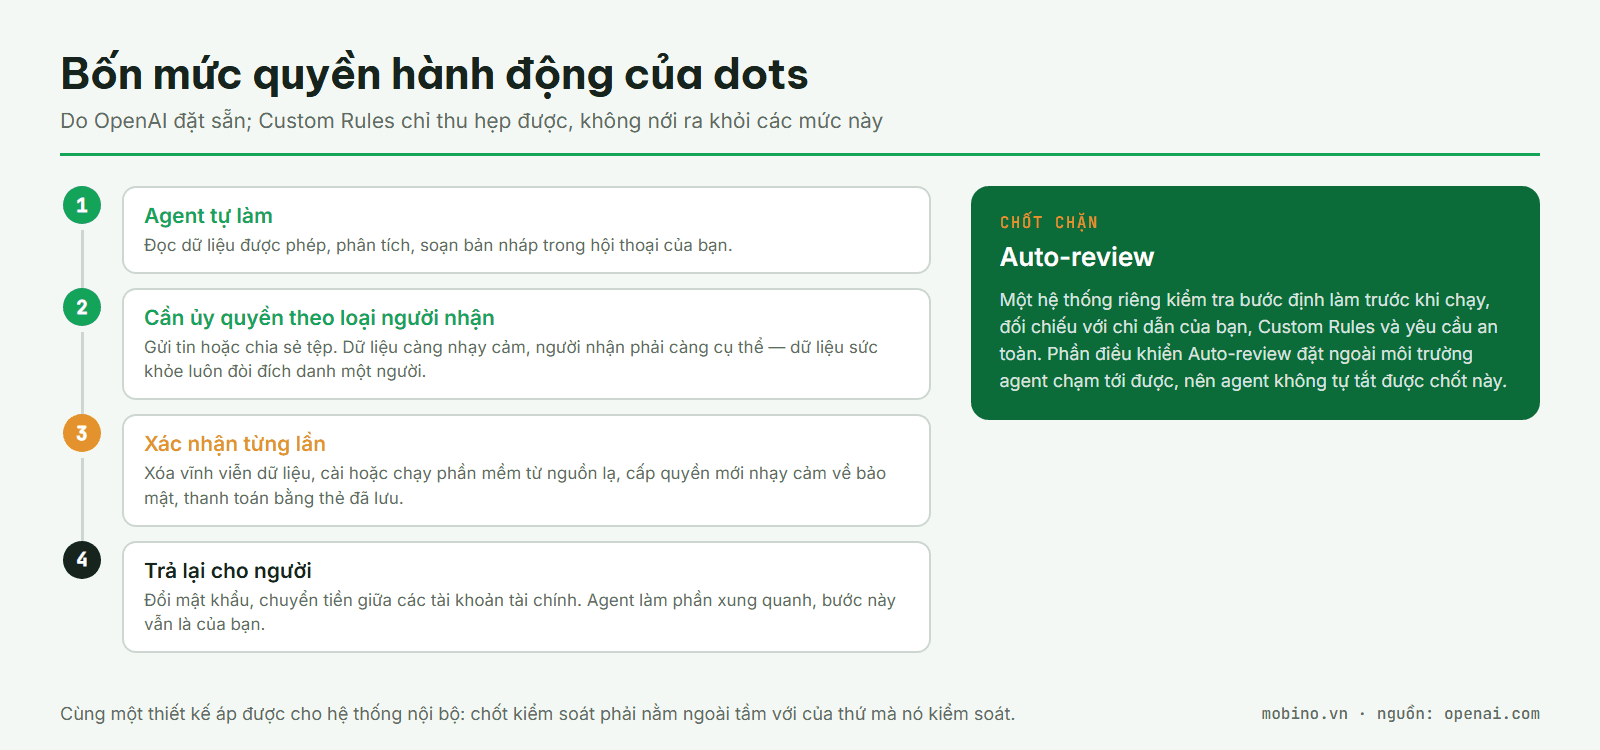
Chi tiết đáng chú ý nhất nằm ở mức thứ hai. Quyền gửi tin nhắn hoặc chia sẻ tệp được gắn với loại người nhận, còn độ nhạy cảm của dữ liệu quyết định mức ủy quyền cụ thể. Chẳng hạn, dữ liệu sức khỏe luôn yêu cầu chỉ đích danh một người nhận, trong khi số điện thoại hoặc email mặc định chỉ cần xác định nhóm người nhận.
Quyền ủy nhiệm này gắn với chỉ dẫn của đúng tác vụ đó và không tự động mở rộng khi agent tiếp tục công việc hoặc giao lại việc cho một agent khác.
Auto-review: chốt kiểm soát nằm ngoài tầm với của thứ nó canh
Trước khi một bước có tác động thực tế được thực hiện, một hệ thống riêng có tên Auto-review sẽ đối chiếu bước đó với chỉ dẫn của người dùng, Custom Rules và các yêu cầu an toàn.
Nếu hành động bị chặn, hệ thống trả lại lý do để agent tự quyết định bước tiếp theo: xin thêm thông tin, chọn một cách khác được phép, trả bước đó lại cho người dùng hoặc dừng lại.
Điểm thiết kế đáng học không nằm ở bản thân việc kiểm tra, mà ở vị trí của chốt kiểm soát. OpenAI nói rõ rằng phần điều khiển Auto-review nằm ngoài môi trường mà agent có thể thay đổi, vì vậy agent không thể tự tắt chốt kiểm tra của chính mình.
Đây cũng chính là nguyên tắc chúng tôi vẫn nhắc khi nói rằng logic nghiệp vụ và kiểm soát nên nằm ngoài công cụ của nhà cung cấp mô hình: thứ canh gác một hành động phải nằm ngoài tầm với của thứ bị canh.
Tương tự với nghiên cứu chủ động. Các tác vụ nền chỉ được sử dụng công cụ ở chế độ chỉ đọc và giới hạn này được cài đặt trong mã: chúng không thể gửi tin nhắn, sửa nội dung trong ứng dụng hay điều khiển trình duyệt hoặc máy tính.
Muốn thực hiện hành động, agent phải quay trở lại cơ chế kiểm soát theo bốn mức ở trên. Một agent chạy ngầm cả ngày nhưng mặc định chỉ có quyền đọc là một thiết kế hợp lý — và cũng là mặc định đáng tham khảo cho các hệ thống nội bộ.
Specialist dots: một chủ thể mới trong mô hình phân quyền
Phần dành cho doanh nghiệp mới thực sự là nơi thay đổi cách tiếp cận.
OpenAI giới thiệu specialist dots: các agent do doanh nghiệp xây dựng cho những phần việc cụ thể. Điều quan trọng là mỗi agent có danh tính, thông tin đăng nhập và quyền truy cập riêng vào những hệ thống mà nó cần.
OpenAI cho biết đang thử nghiệm nội bộ mô hình này trong các nghiệp vụ như mua sắm, xử lý hóa đơn, email marketing, hỗ trợ khách hàng và hợp đồng thương mại; đồng thời hợp tác với Microsoft để quản trị specialist dots thông qua Agent 365.
Một agent có tài khoản riêng trong ERP hay CRM của doanh nghiệp không còn đơn thuần là một tính năng AI. Nó trở thành một chủ thể mới trong mô hình phân quyền và phải được quản trị như một chủ thể độc lập.
Việc Microsoft đưa công cụ quản trị agent vào Agent 365 cũng cho thấy chính các nhà cung cấp đang nhìn nhận đây là bài toán quản trị danh tính và quyền truy cập, chứ không đơn thuần là bài toán mô hình AI. Câu hỏi đang dịch chuyển từ “agent thông minh đến đâu?” sang “agent được phép làm gì?”.
Ba câu hỏi nên được trả lời trước khi cấp cho bất kỳ agent nào một tài khoản trong hệ thống thật:
- Nó được đọc những gì và ai phê duyệt phạm vi đó?
- Nó được ghi vào đâu và hệ thống đích có ghi lại được rằng chính agent đó đã sửa bản ghi hay không?
- Ai có quyền thu hồi quyền truy cập, trong bao lâu và điều gì xảy ra với công việc đang dang dở?
Nếu một hệ thống không trả lời được câu hỏi thứ hai thì chưa nên cho agent quyền ghi vào đó. Nhật ký truy vết không chỉ là yêu cầu dành cho kiểm toán viên; nó còn là cơ sở để tái dựng chính xác chuyện gì đã xảy ra khi có sự cố.
Những gì công bố chưa trả lời
- Phạm vi phát hành vẫn còn hẹp: gói Pro tại các thị trường ngoài Khu vực Kinh tế châu Âu, Thụy Sĩ và Anh; Business Premium tại các khu vực ChatGPT hỗ trợ; Enterprise mới ở giai đoạn beta và mặc định tắt cho đến khi quản trị viên bật.
- Giá cho phần sử dụng vượt hạn mức chưa được công bố; mỗi gói đi kèm một hạn mức nhất định, còn khả năng mua thêm mới được đề cập như một kế hoạch trong tương lai.
- Specialist dots mới ở giai đoạn thử nghiệm có chọn lọc với một số tổ chức, chưa được cung cấp rộng rãi.
- Prompt injection được nêu rõ là một rủi ro và được xử lý bằng nhiều lớp bảo vệ, nhưng tài liệu không tuyên bố vấn đề này đã được giải quyết hoàn toàn.
- OpenAI cũng nhắc lại rằng agent vẫn có thể mắc lỗi và người dùng vẫn cần rà soát những hành động có hậu quả đáng kể.
Với doanh nghiệp Việt Nam
Việc nên làm lúc này không nhất thiết là mua agent, mà là chuẩn bị chỗ cho agent đứng trong hệ thống.
Trước hết, hãy liệt kê những quy trình mà một bản nháp do máy tạo ra, sau đó được con người duyệt, đã đủ để tạo ra giá trị: trả lời hỗ trợ tầng một, đối chiếu chứng từ, soạn hồ sơ thầu, tóm tắt hồ sơ khách hàng…
Đây là nhóm công việc phù hợp với các mức quyền thấp, nơi agent có thể hỗ trợ đáng kể nhưng những hành động có hậu quả vẫn nằm dưới sự kiểm soát của con người. Vì vậy, đây cũng thường là nhóm quy trình phù hợp để triển khai sớm.
Song song với đó, doanh nghiệp cần rà soát hai thứ mà không nhà cung cấp AI nào có thể làm thay: thứ nhất, khả năng ghi vết của các hệ thống lõi; thứ hai, quy trình cấp và thu hồi quyền cho một chủ thể không phải con người.
Về mặt kết nối, MCP đang dần trở thành một lớp chuẩn, vì vậy rủi ro khóa chặt ở tầng tích hợp có thể thấp hơn trước. Nhưng quyền truy cập, phạm vi hành động và trách nhiệm giải trình vẫn thuộc về doanh nghiệp.
Và có lẽ đó mới là phần đáng đọc nhất từ dots: khi agent bắt đầu có máy tính, tài khoản và quyền truy cập riêng, bài toán quan trọng không còn chỉ là làm sao để AI làm được nhiều việc hơn. Mà là làm sao để AI chỉ làm đúng những việc mà nó được phép làm.
Nếu bạn đang thiết kế những luồng như vậy, có thể xem thêm trang Tự động hóa và AI của chúng tôi.
Nguồn: OpenAI — Introducing dots · How we build safety, security, and privacy into dots · Getting started with your dot